教程:为内网穿透服务商分配的二级域名申请 SSL 证书
全文约 467 字
预计阅读 2 分钟
许多主流域名服务商(如阿里云、腾讯云等)会在用户购买域名后赠送免费 SSL 证书,阿里云还会为下发的二级域名自动配置 SSL 证书;部分内网穿透服务商也会主动推送证书。
不过,学会自主为二级域名申请 SSL 证书仍十分重要。本文将以在 ZeroSSL 申请证书为例,讲解配置方法
(注:建议在科学上网环境下打开本文中的链接。建议使用edge自带的翻译功能。)
背景介绍
zerossl提供免费的域名验证(DV)单域名证书,有效期为 90 天
申请操作
- 填写信息
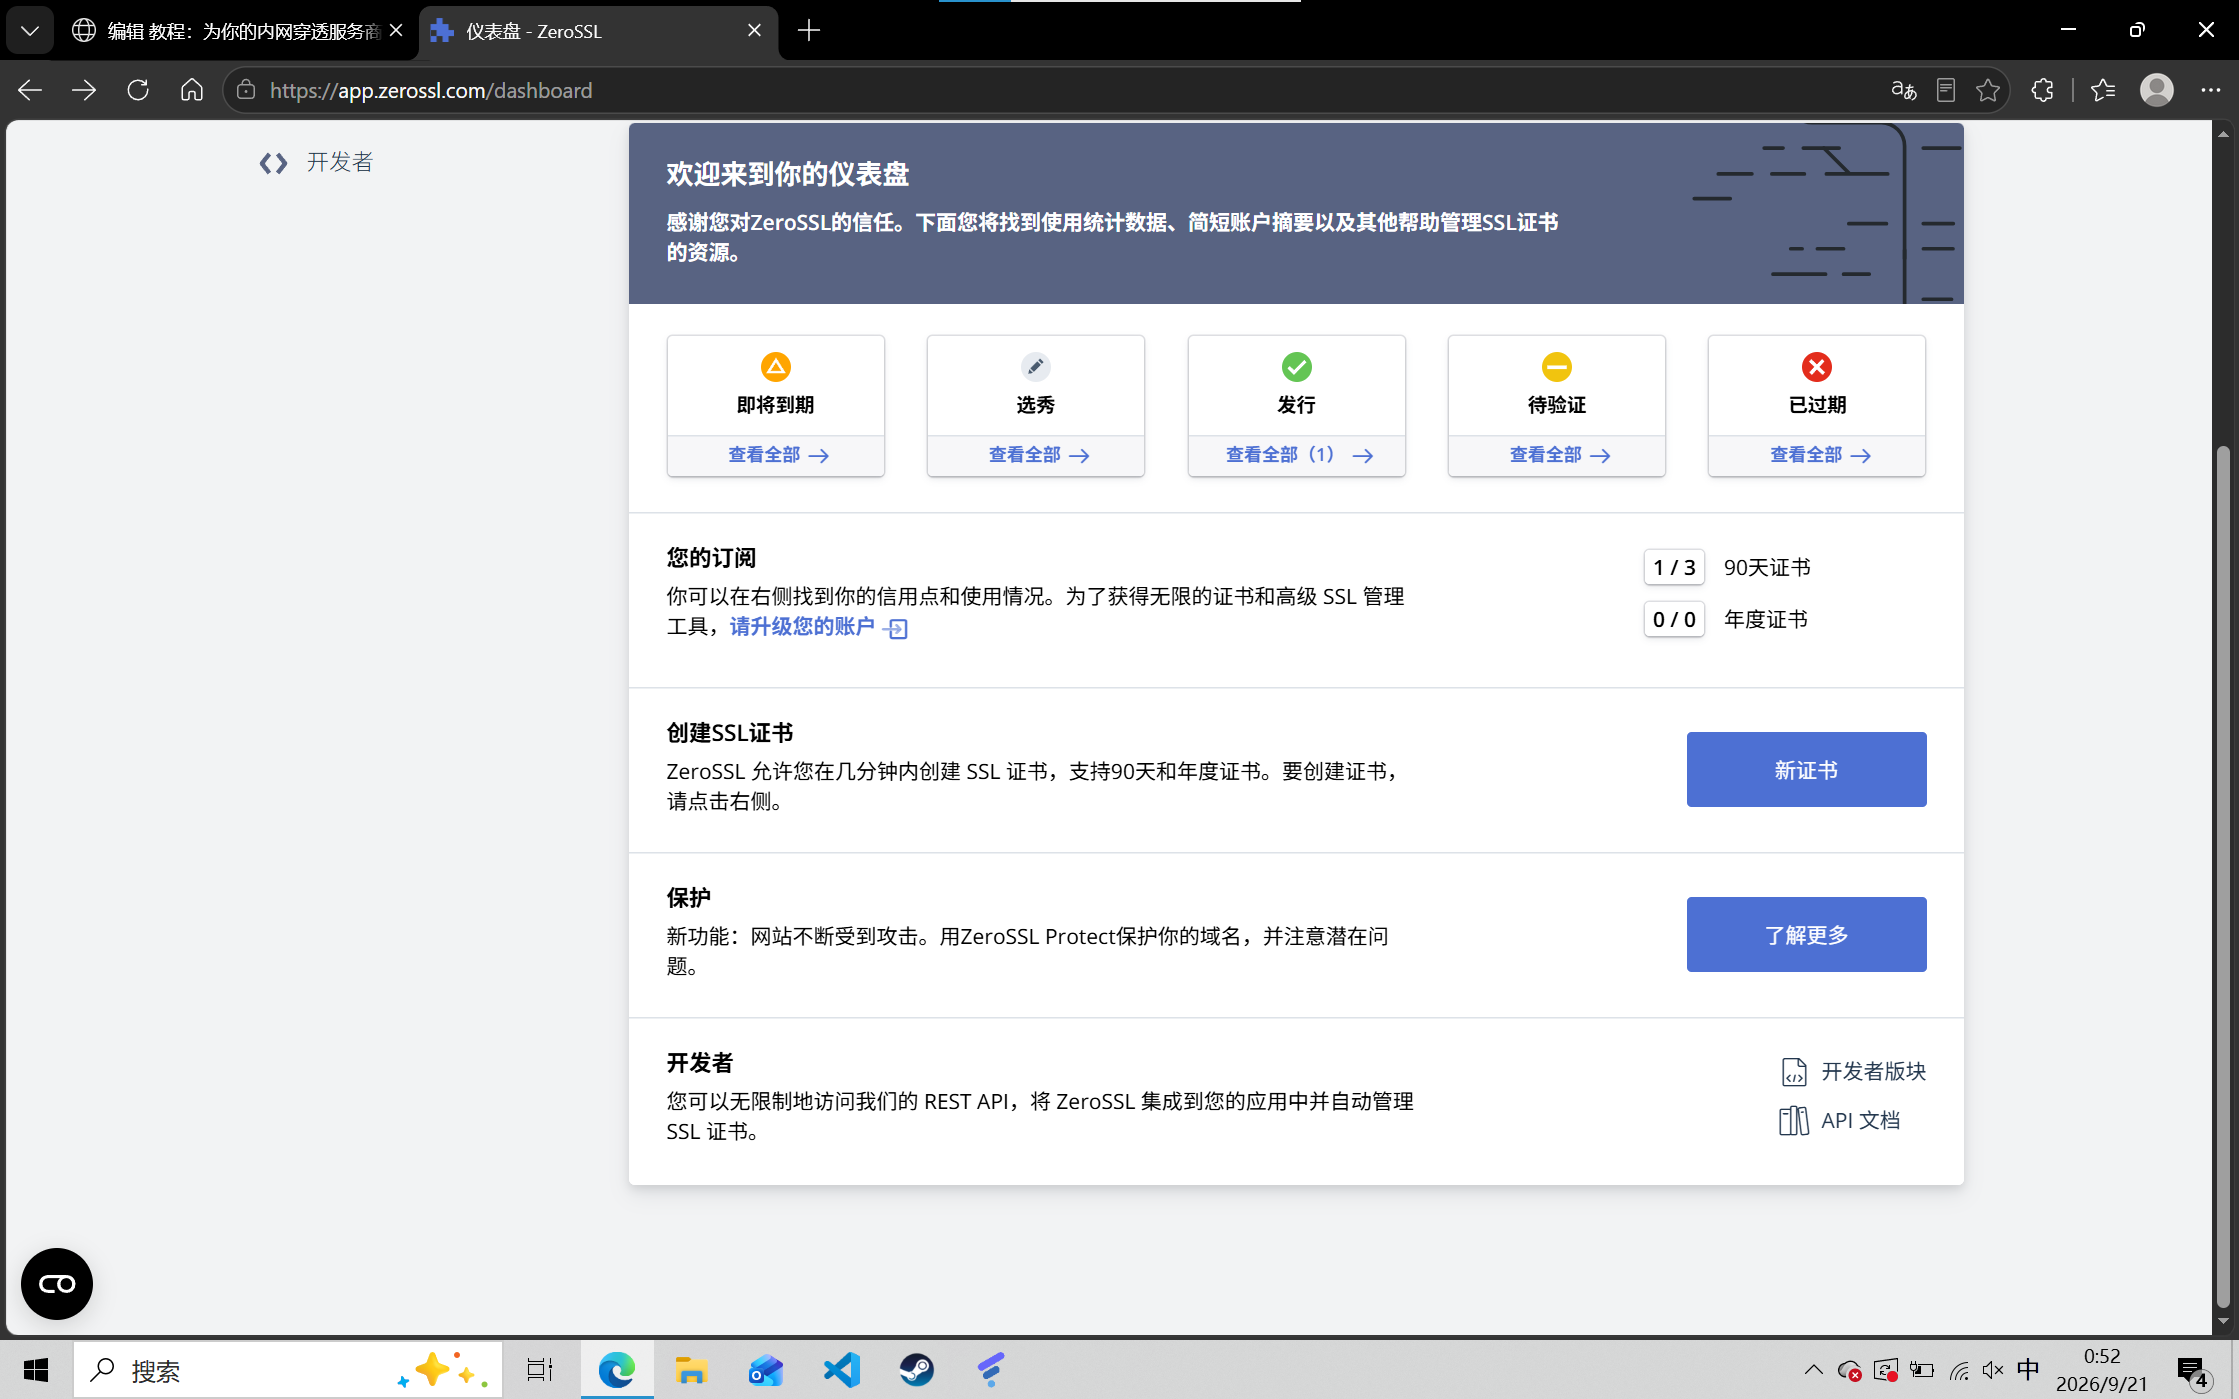
首先,前往zerossl注册一个账户,然后在仪表盘中点击新证书
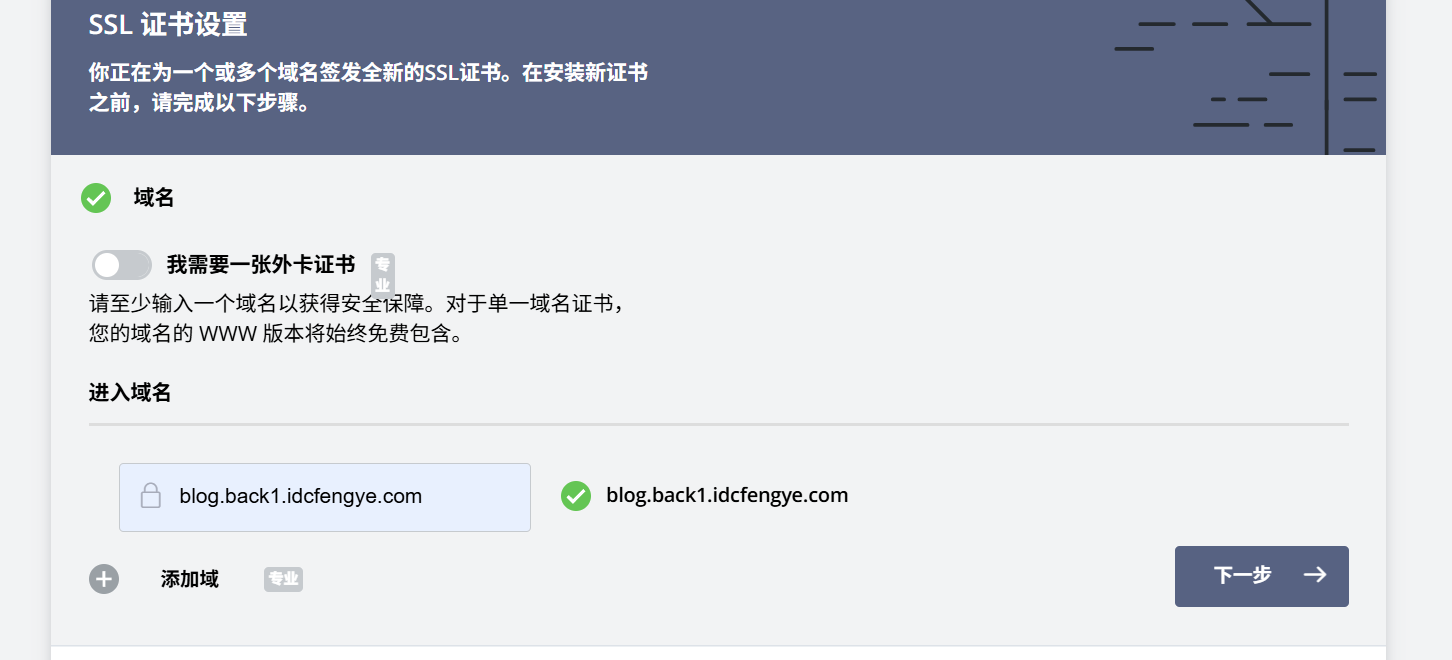
进入新证书页面后,在域名中输入要申请ssl的域名
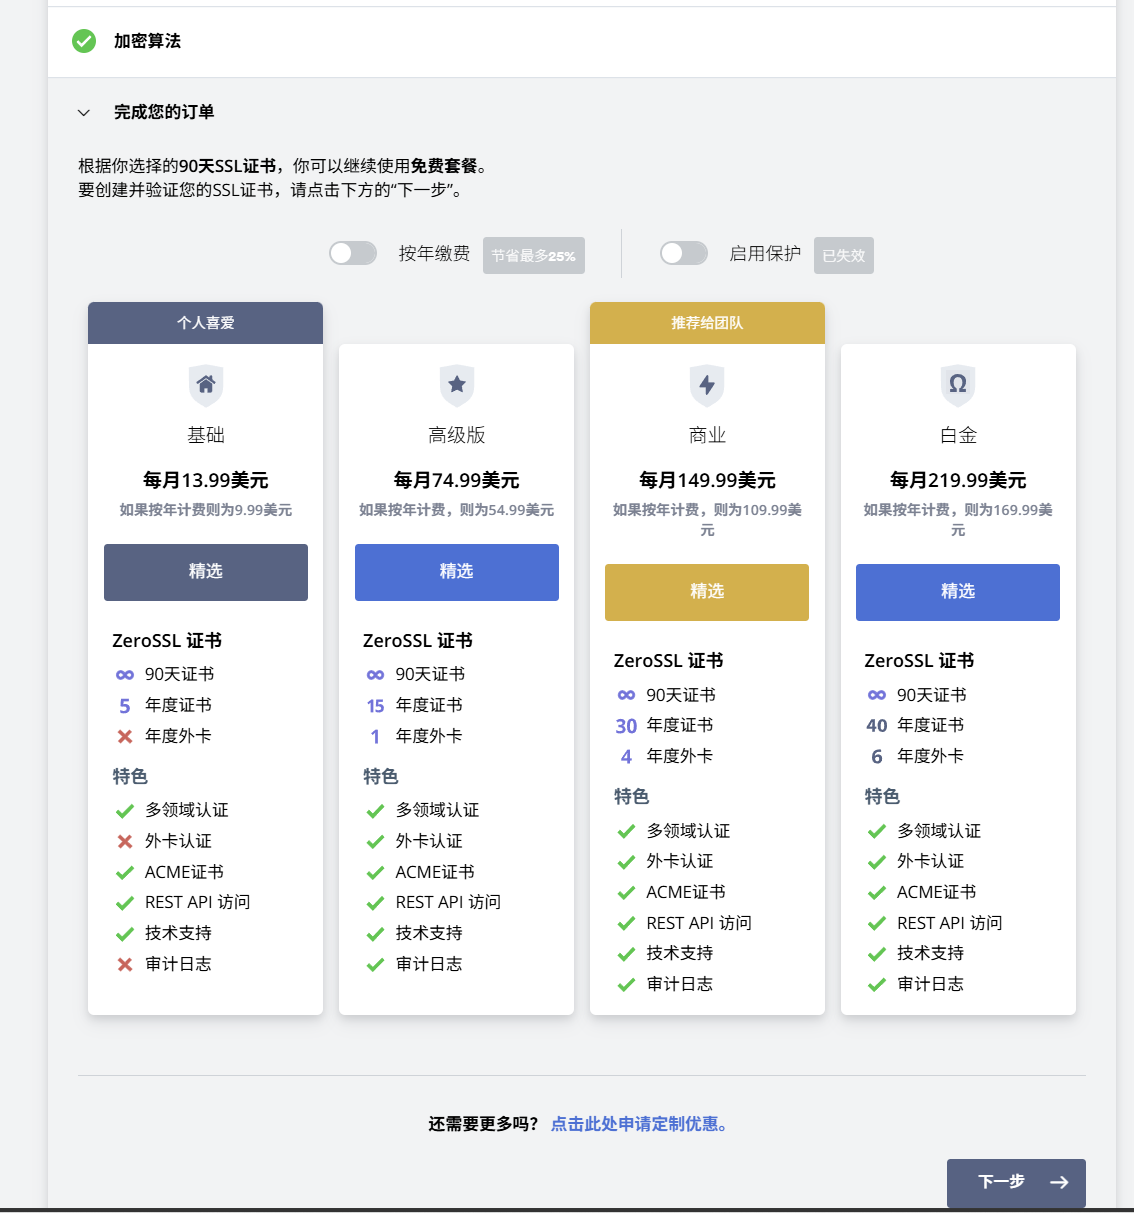
下一步,在有效性中选择90-DAY。
下一步,在附加组件中关闭所有选项。
下一步,默认开启Auto-Generate CSR。在加密算法中默认RSA 2048。最终如下图
点击下一步
- 验证域名
选择文件上传。在你的网站的根目录下,创建
/.well-known/pki-validation/
这个目录。
接着下载zerossl提供给你的验证文件,把验证文件放在/.well-known/pki-validation/中。
做好这一切后,点击下一步,点击验证域名
如果一切顺利,zerossl会给你证书文件、私钥文件和CA中间证书文件。有了这些,你就可以去服务商那里为自己的域名配置ssl了。
(小提示:可把CA中间证书的内容粘贴在证书文件里,否则可能使网站的证书链不全,部分浏览器会报告不安全)
教程结束了,希望对您建站有所帮助:)
欢迎在评论区留言讨论!也欢迎您的订阅!!!
教程:为内网穿透服务商分配的二级域名申请 SSL 证书
评论 暂无评论